 contact@ffxf.net
 Console
Ce que vous obtenez
Retirer un serveur sans couper le site.
Pools
Des cibles sous contrôle
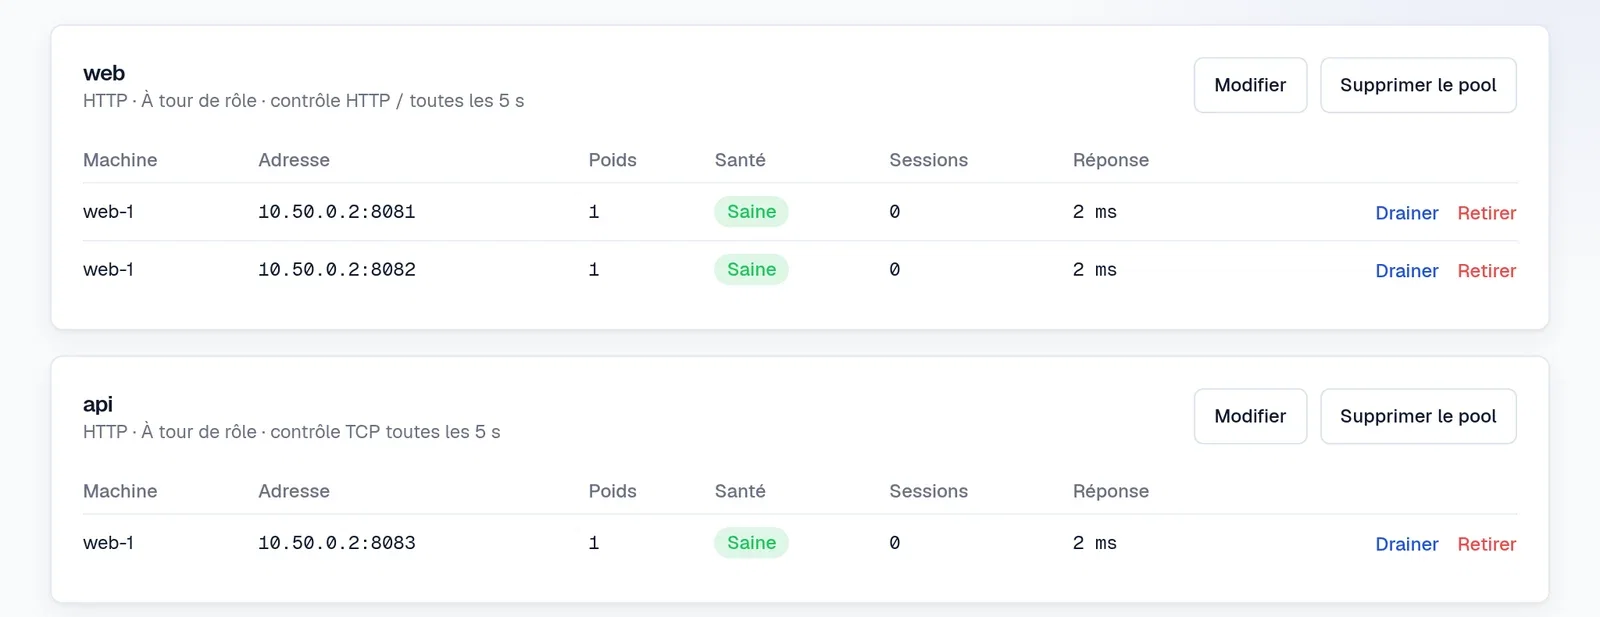
Regroupez vos machines par service. Un contrôle TCP ou HTTP toutes les quelques secondes sort une cible en panne et la remet ensuite.
Routage
Par nom et par chemin
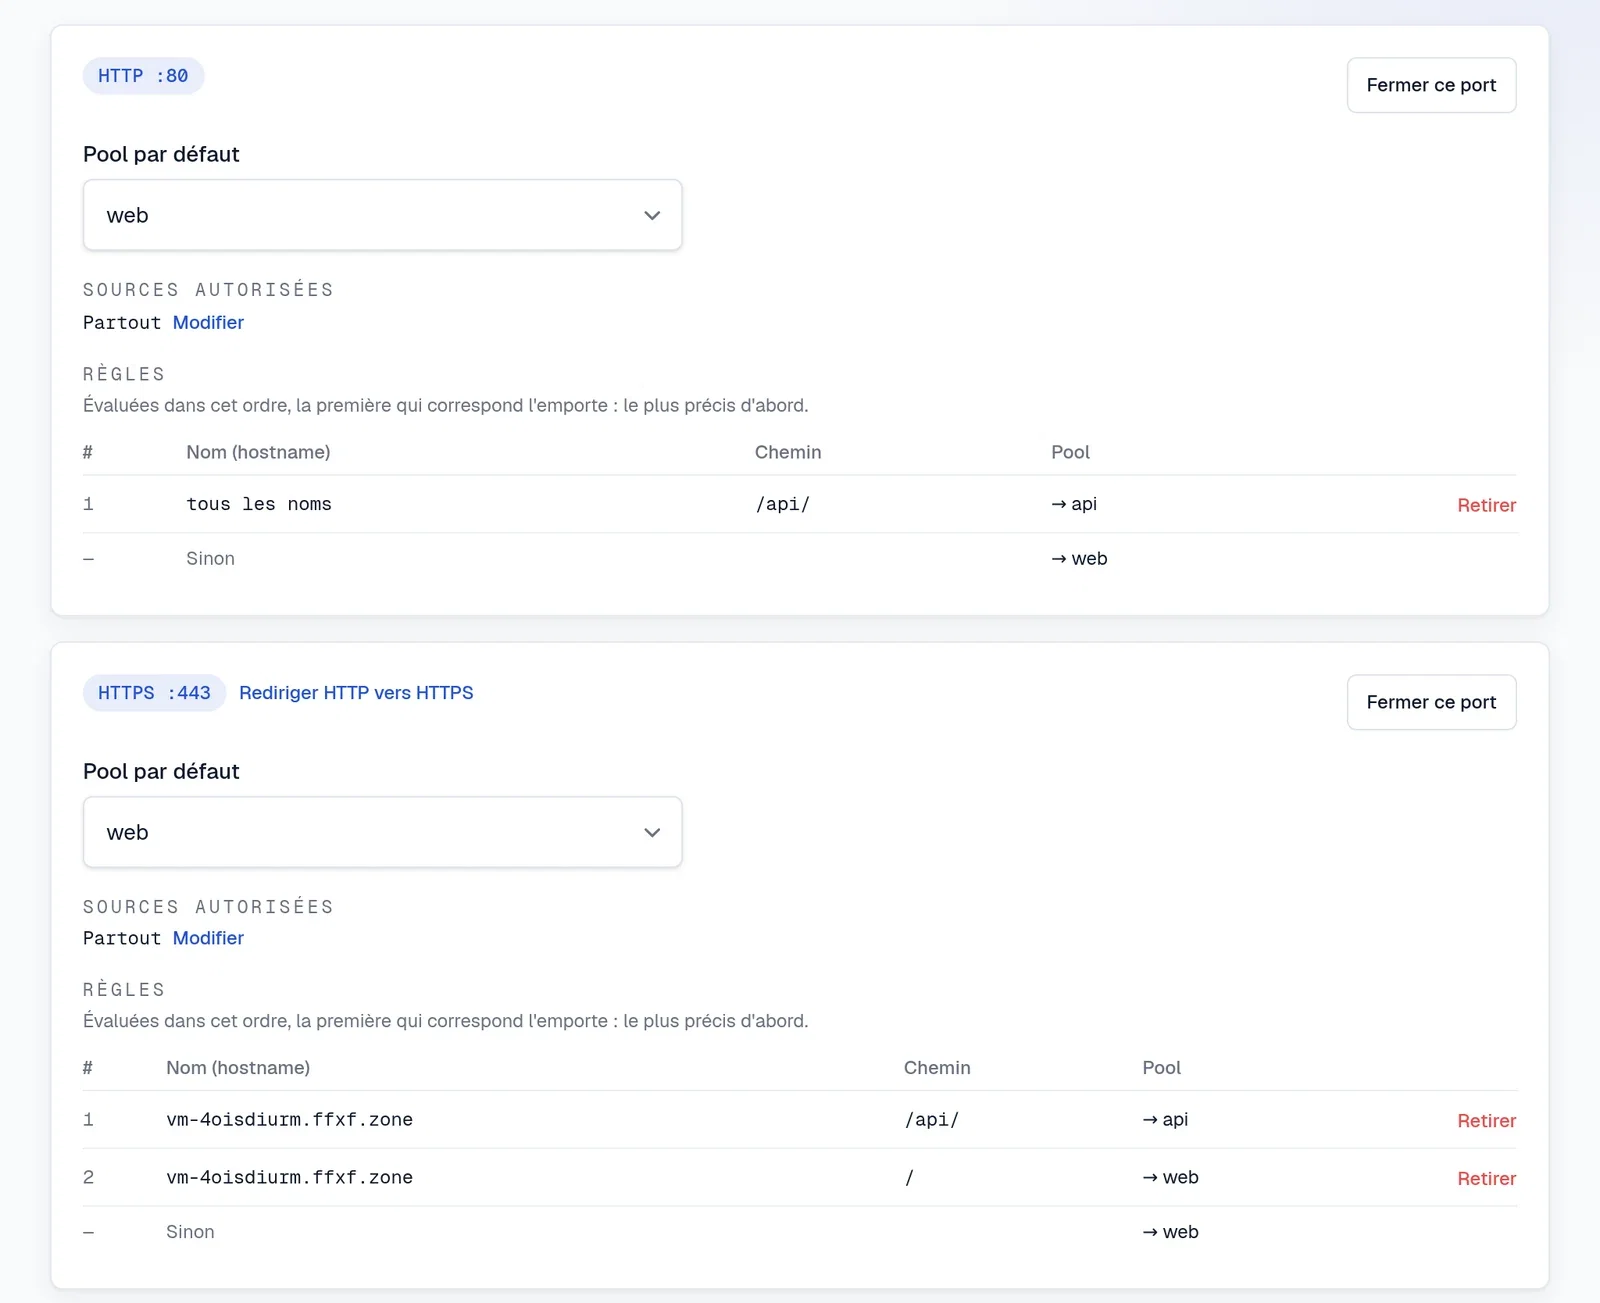
app.exemple.com vers un pool, /api/ vers un autre. Les règles sont évaluées de la plus précise à la plus large.
HTTPS
Certificats pris en charge
Un certificat Let's Encrypt par nom, demandé dès que le DNS pointe vers le répartiteur, renouvelé automatiquement.
Maintenance
Drainer une cible
Plus de nouvelles connexions vers elle, celles en cours vont à leur terme. Mettez la machine à jour, puis remettez-la.
Visibilité
Statistiques et consommation
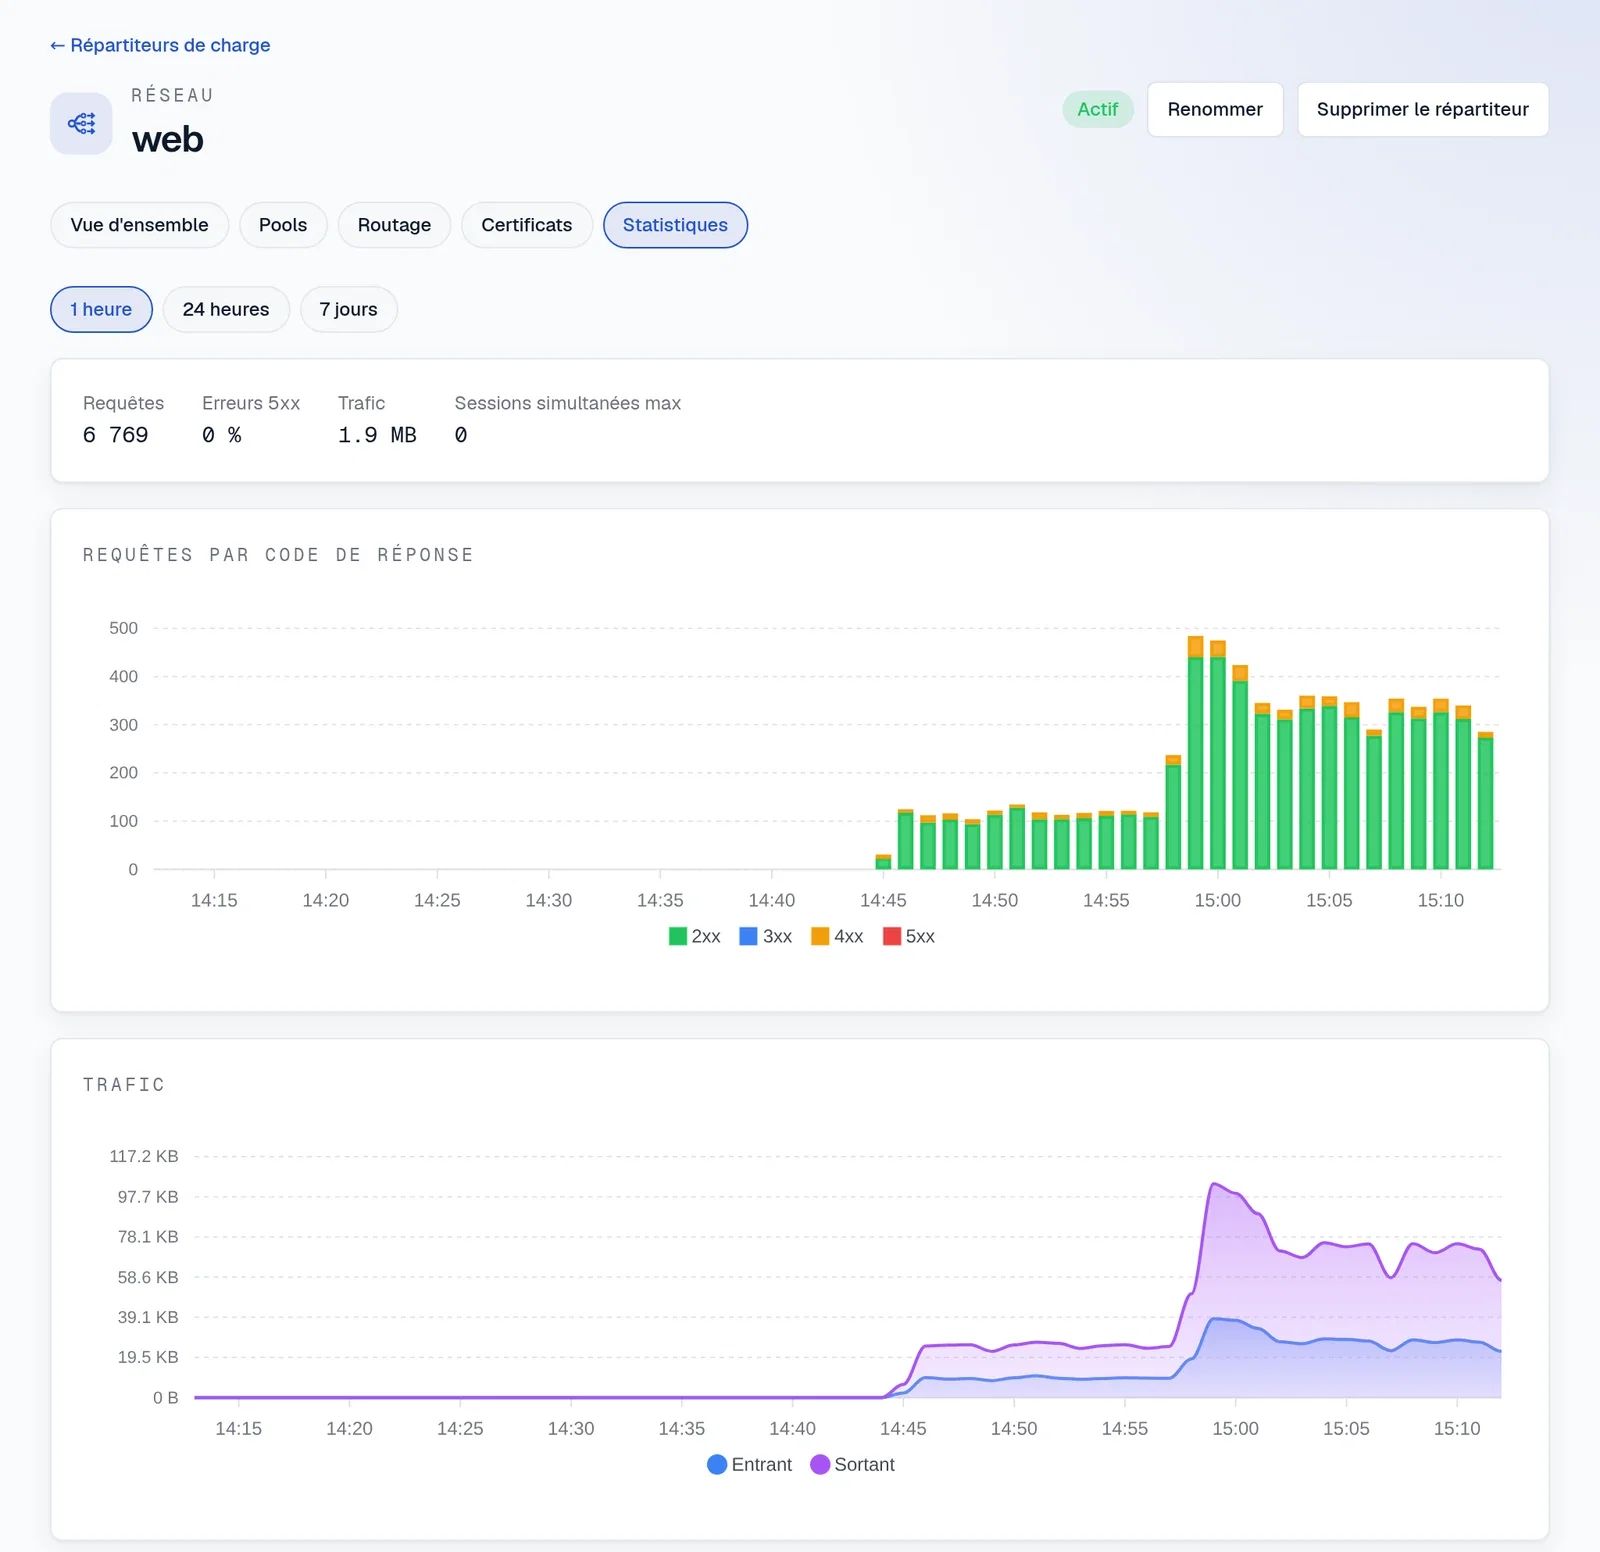
Requêtes par code de réponse, trafic et sessions sur 1 heure à 7 jours, plus le coût du mois en cours.
Géré
Rien à exploiter
FFxF fait tourner, met à jour et surveille le répartiteur. Vous décrivez seulement où va le trafic.
En pratique
Un pool, un port HTTPS, deux règles.
Créez le répartiteur dans un réseau privé, ajoutez vos machines à un pool, ouvrez un port HTTPS et pointez votre DNS vers lui. La console, l'API et le serveur MCP fonctionnent de la même façon.
curl -s -X PUT https://api.ffxf.net/v1/load-balancers/1/pools/1/targets \
  -H "Authorization: Bearer $FFXF_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"targets": [{"vm": 4821, "port": 3000}, {"vm": 4822, "port": 3000}]}'

curl -s -X POST https://api.ffxf.net/v1/load-balancers/1/listeners \
  -H "Authorization: Bearer $FFXF_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"port": 443, "protocol": "https", "default_pool": 1, "redirect_https": true}'
Limites
À savoir avant de commencer.
| Élément | Règle |
|---|---|
| Répartiteurs par compte | 3, davantage sur demande depuis la console |
| Par répartiteur | 10 pools, 25 cibles par pool, 5 ports d'entrée, 25 règles par port |
| Noms en HTTPS | 15 par répartiteur, un certificat chacun |
| Ports ouverts | 80, 443 et vos ports d'entrée, chacun restreignable à des sources |
| Trafic | Compté sur les machines cibles, dans leur trafic inclus |
| Prix | 0,010 CAD l'heure (environ 7,30 CAD par mois) |
FFxF · Montréal
Mettez vos serveurs derrière une adresse.
Créez un répartiteur dans votre réseau privé, puis ajoutez vos machines et un port HTTPS.