 contact@ffxf.net
 Console
Ce que vous obtenez
Fermez ce que vous n'avez pas décidé d'ouvrir.
Protection
Rien à installer
Vos règles tiennent quoi que fasse la machine : un service mal configuré ou un pare-feu système désactivé n'y change rien.
Réutilisation
Un jeu, plusieurs machines
Rattachez le même pare-feu à autant de machines que vous voulez. Une règle modifiée une fois, toutes suivent.
Entrée
Ports et sources
TCP, UDP, ping ou tout, sur des ports ou des plages, depuis partout ou depuis des plages IPv4 et IPv6 listées.
Sortie
Quand il le faut
La sortie reste libre tant qu'aucune règle de sortie n'existe ; ensuite, seul ce que vous ouvrez sort, plus le DNS.
Toujours joignable
Console et réseau privé
Les réponses aux connexions de la machine, ses réseaux privés et la console web ne sont jamais filtrés.
Automatisation
API et MCP
Les mêmes pare-feux par l'API REST ou un agent IA, à qui l'on demande de garder SSH ouvert.
En pratique
Un pare-feu, rattaché en un appel.
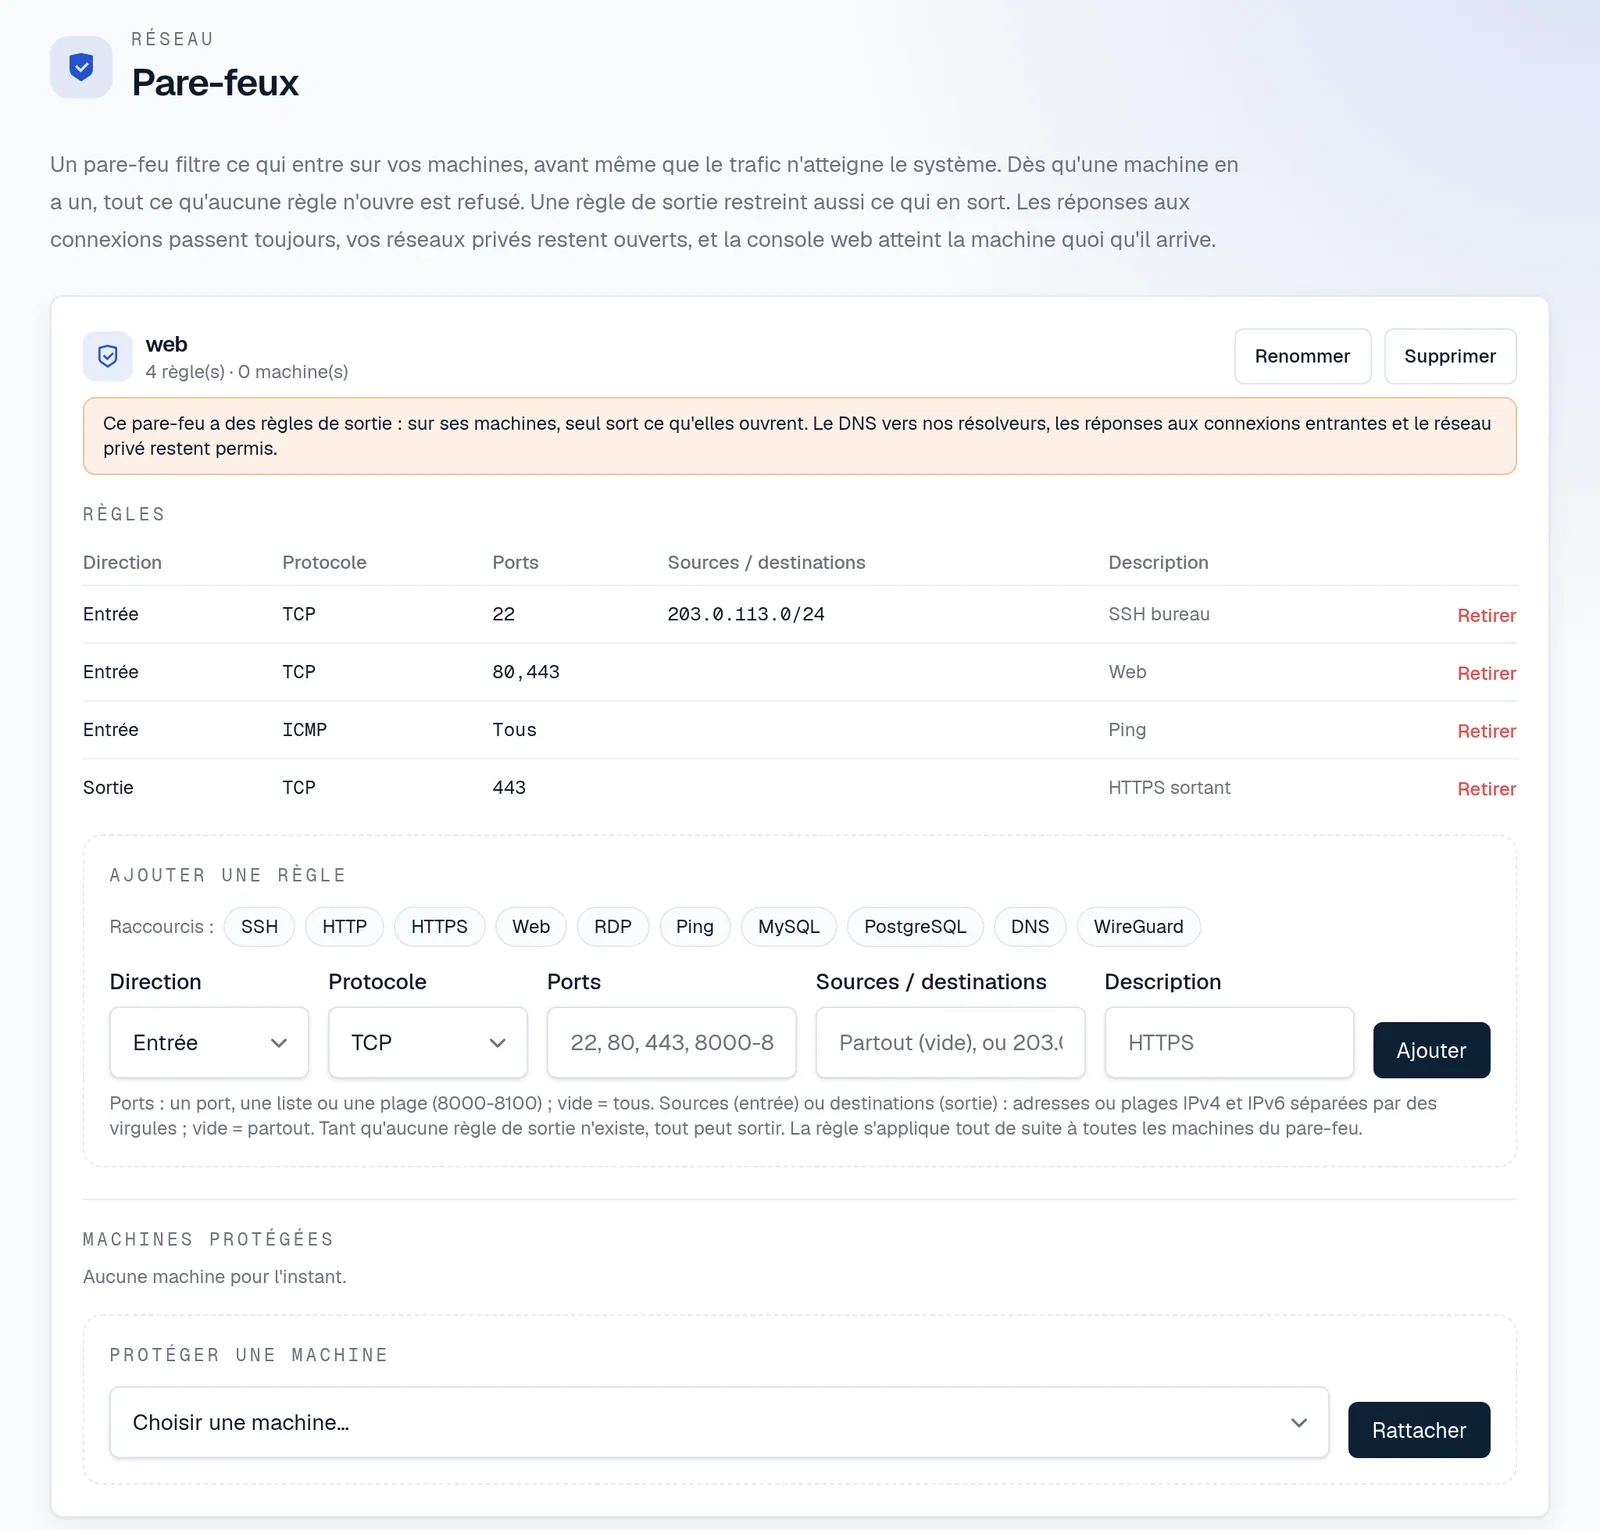
Dans la console, des raccourcis remplissent les règles courantes (SSH, Web, RDP, bases de données, WireGuard). Par l'API, décrivez les règles, puis rattachez le pare-feu à une machine : le trafic entrant qu'aucune règle n'ouvre est rejeté dans les secondes qui suivent.
curl -s -X POST https://api.ffxf.net/v1/firewalls \
  -H "Authorization: Bearer $FFXF_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"name": "web", "rules": [
        {"protocol": "tcp", "ports": "22", "sources": ["203.0.113.0/24"]},
        {"protocol": "tcp", "ports": "80,443"},
        {"protocol": "icmp"}]}'

curl -s -X POST https://api.ffxf.net/v1/firewalls/3/members \
  -H "Authorization: Bearer $FFXF_TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"vm": 150}'
Limites
À savoir avant de commencer.
| Élément | Règle |
|---|---|
| Pare-feux par compte | 10, davantage sur demande depuis la console |
| Règles par pare-feu | 50 |
| Sources par règle | 20 adresses ou plages IPv4 ou IPv6 |
| Pare-feux par machine | 5, leurs règles s'additionnent |
| Port 25 en sortie | Toujours fermé, quelles que soient les règles |
| Prix | Inclus |
FFxF · Montréal
Protégez vos machines en quelques clics.
Créez un pare-feu depuis la console, gardez SSH ouvert, rattachez-le, puis vérifiez depuis l'extérieur.